
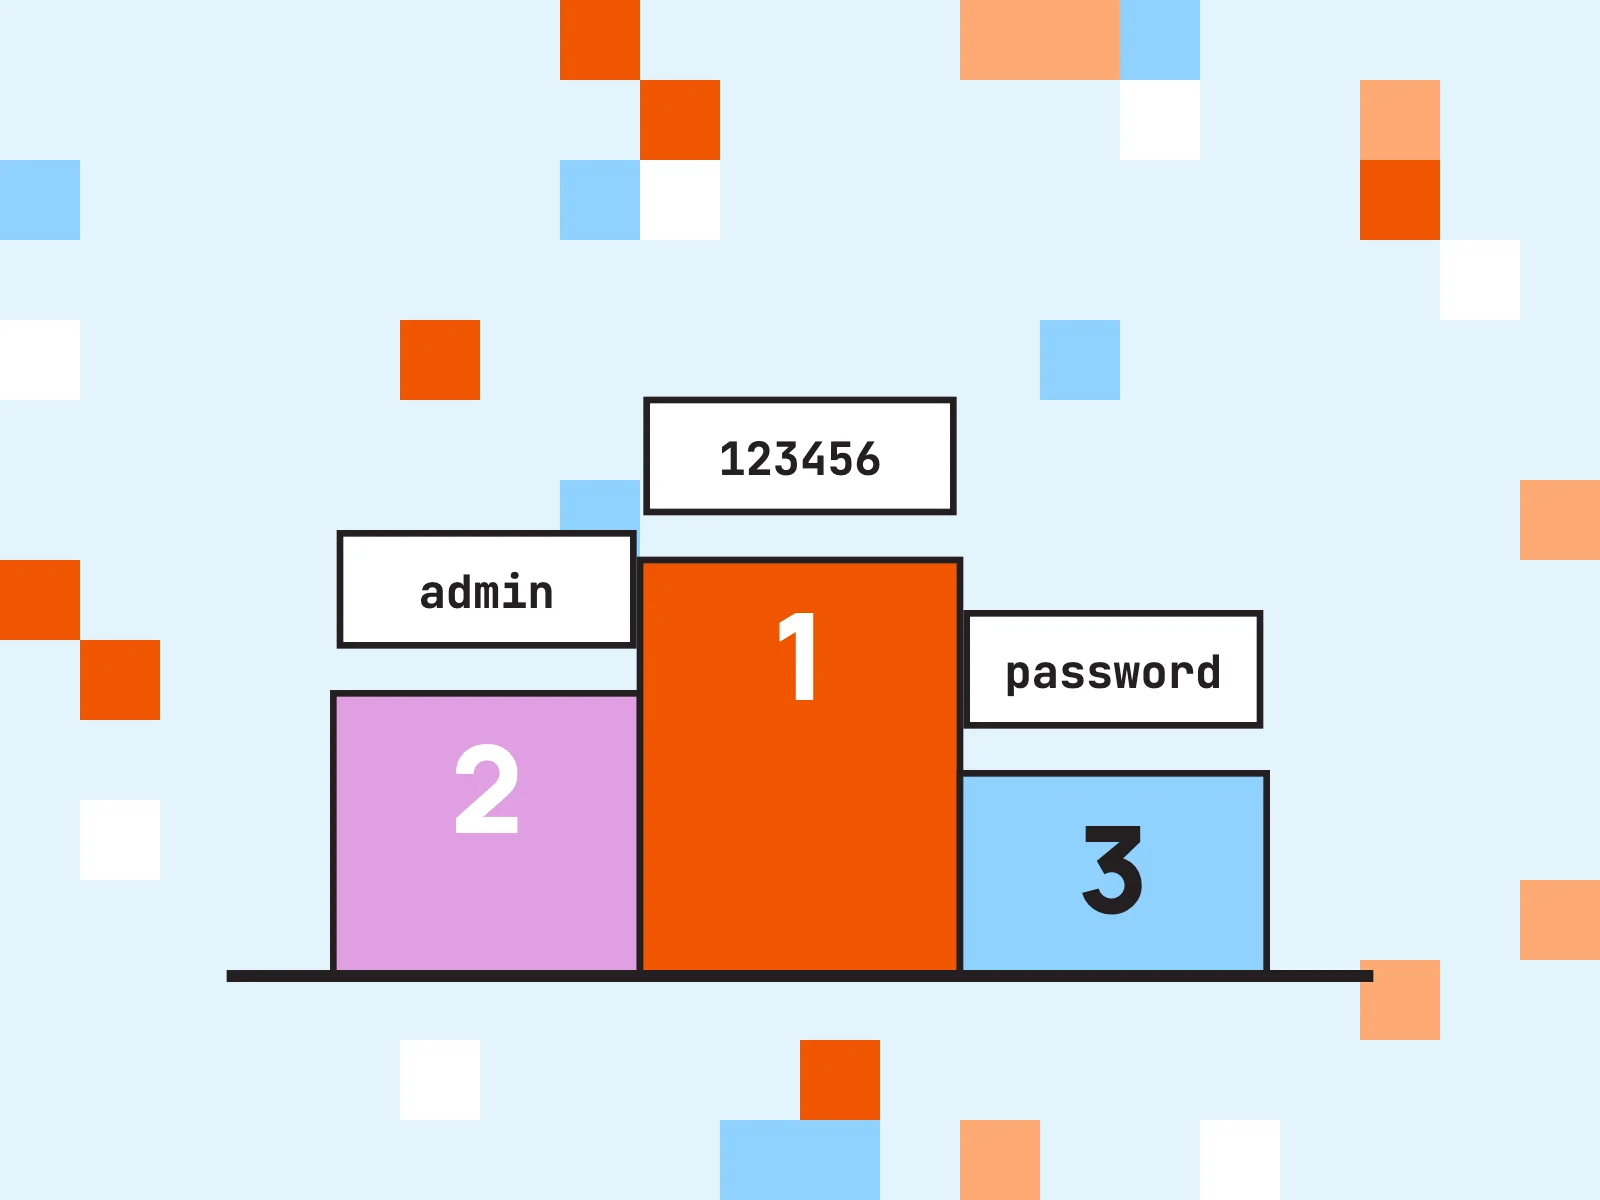
En 2 mots : « 123456 », « admin » et « password » occupent le podium 2026 des pires mots de passe des Français, d’après le classement NordPass. Pour une petite entreprise, le sujet dépasse la vie privée. Le piratage de compte est devenu en 2025 la 1ère menace pour les entreprises qui appellent Cybermalveillance.gouv.fr.
Les comptes visés sont ceux qui vous rendent visible : la boîte mail, le compte Google qui gère votre fiche, l’administration du site, Instagram. Un site piraté peut être signalé par Google dans ses résultats. Une fiche détournée envoie vos appels ailleurs. La protection tient en 6 gestes : la double authentification en fait le plus gros à elle seule.
Le 2e mot de passe le plus utilisé en France est « admin ». C’est aussi le nom d’utilisateur que WordPress créait par défaut jusqu’en 2010. Les robots l’essaient parmi les premiers sur les pages de connexion ; un site dont l’identifiant est « admin » et le mot de passe « admin » se fait ouvrir en un seul essai.
Le classement 2026
NordPass, éditeur d’un gestionnaire de mots de passe, publie chaque année les 200 mots de passe les plus fréquents. L’édition 2026 est la 8e. Elle s’appuie sur les mots de passe exposés dans des fuites de données publiques et sur le dark web entre septembre 2025 et septembre 2026, dans 44 pays.
| Rang | Mot de passe | Apparitions dans les fuites connues (Have I Been Pwned) |
|---|---|---|
| 1 | 123456 | 210 463 629 |
| 2 | admin | 42 267 808 |
| 3 | password | 52 373 976 |
| 4 | 123456789 | |
| 5 | 12345678 | |
| 6 | azerty | 3 355 889 |
| 7 | 1234 | |
| 8 | Password | |
| 9 | azertyuiop | |
| 10 | azerty123 | 1 100 251 |
| 11 | bebe2012 | |
| 12 | Azerty123 | |
| 13 | 8888 | |
| 14 | pass1111 | |
| 15 | Marseille13 | 179 198 |
| 16 | 12345 | |
| 17 | motdepasse | 721 301 |
| 18 | 1234567 | |
| 19 | Mot de passe | |
| 20 | loulou | 1 015 888 |
En France, NordPass compte 55 710 occurrences pour « 123456 », 32 924 pour « admin » et 27 063 pour « password ». « 123456 » reprend la 1re place que « admin » occupait en 2025. J’ai ajouté une colonne que l’étude ne donne pas : le nombre de fois où chaque mot de passe apparaît dans la base de Troy Hunt, qui recense les fuites depuis 2013. « loulou » y figure plus de 1 million de fois. Tout logiciel de piratage l’essaie dans ses premières secondes.
2 limites à garder en tête. Le classement reflète les comptes qui ont fuité, pas l’ensemble des Français. Et NordPass vend la protection dont il mesure le besoin.
Ce que ce classement raconte
Les suites de chiffres prennent 7 places du top 20. Les suites de touches du clavier AZERTY en prennent 4. Le mot « mot de passe » sous ses différentes formes encore 4. Restent des mots de passe qui parlent de leur propriétaire : « Marseille13 », « bebe2012 », « loulou ».
Ce sont les plus dangereux pour un professionnel, parce qu’ils se devinent à partir de ce que vous publiez. Votre ville est sur votre fiche Google. Le prénom de votre enfant ou le nom de votre chien est peut-être sur votre Instagram. NordPass le résume ainsi : « Les pirates n’ont pas besoin de vous connaître personnellement : il leur suffit de connaître vos centres d’intérêt. »
Pourquoi c’est un sujet de visibilité
Les chiffres français sont nets. Selon le dispositif public Cybermalveillance.gouv.fr, le piratage de compte représente 21 % des demandes d’assistance des entreprises et associations en 2025, en hausse de 52 % sur un an. C’est la 1re menace, devant l’hameçonnage et la fraude au virement. Parmi les causes citées : l’hameçonnage, le mot de passe trop simple et le même mot de passe réutilisé sur plusieurs sites, dont l’un a été piraté.
Le dispositif décrit aussi un scénario qui vise directement les commerçants et artisans : un faux conseiller Google appelle pour prendre la main sur le compte, s’approprier la fiche d’établissement et, parfois, le compte publicitaire.
Votre présence en ligne tient sur une poignée de comptes. Chacun ouvre une porte différente.
| Compte | Ce qu’un pirate peut en faire | Ce que vous perdez |
|---|---|---|
| Boîte mail professionnelle | Réinitialiser tous vos autres mots de passe | Tout le reste, en cascade |
| Compte Google | Modifier la fiche (téléphone, horaires, site), lancer des annonces, supprimer la Search Console | Les appels et les itinéraires qui viennent de la carte |
| Administration du site | Ajouter des pages de spam, rediriger les visiteurs | Le classement Google et la confiance des visiteurs |
| Hébergeur et nom de domaine | Changer les accès, détourner le domaine | Le site et les e-mails, d’un coup |
| Facebook, Instagram, Meta Business | Publier à votre place, lancer des publicités frauduleuses | L’audience construite, parfois le compte entier |
| Plateformes métier (réservation, facturation, Booking) | Contacter vos clients en votre nom | La confiance de vos clients |
La boîte mail vient en premier pour une raison simple. Chaque « mot de passe oublié » envoie un lien de réinitialisation à cette adresse. Celui qui la contrôle contrôle tout le reste.
Ce qu’un site piraté perd sur Google
Les robots ne se fatiguent pas. Les extensions de sécurité WordPress bloquent des milliards de tentatives de connexion par force brute chaque trimestre. Leurs éditeurs notent aussi que le vol des identifiants de l’hébergeur est une porte d’entrée fréquente des sites qu’ils nettoient.
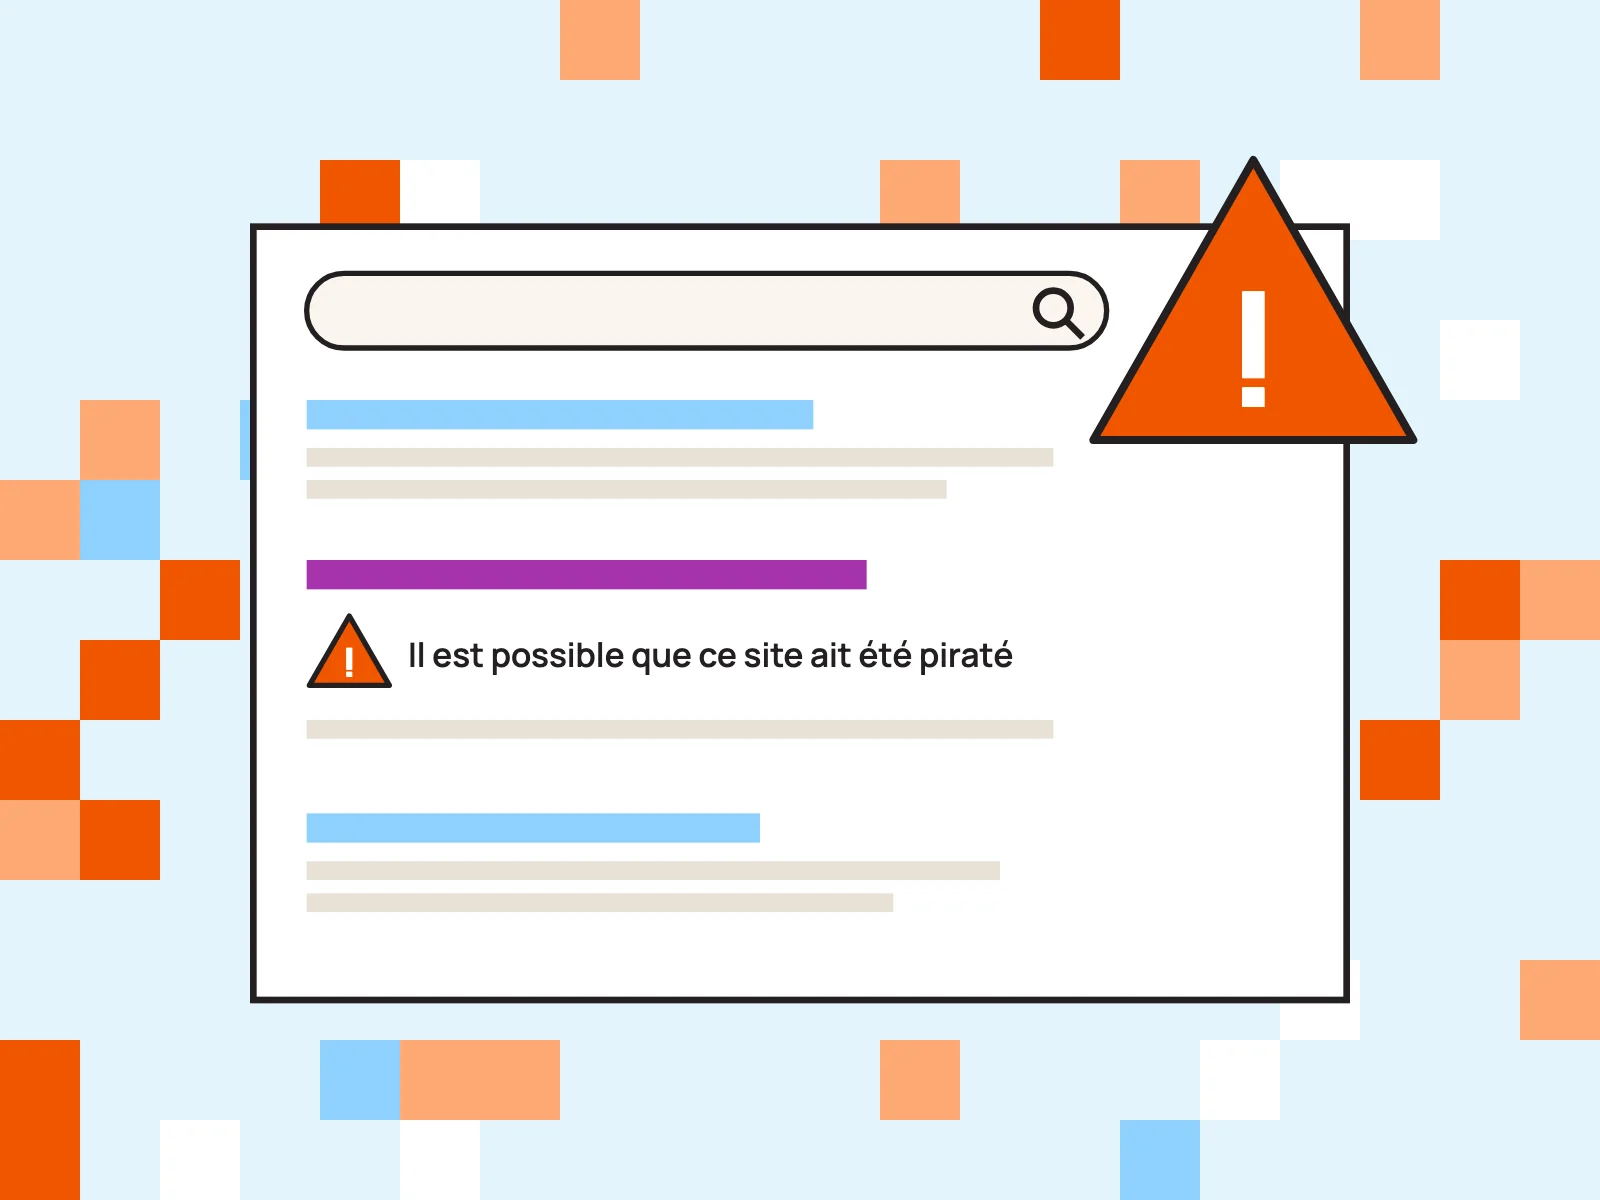
Une fois dans la place, le pirate cherche presque toujours à se servir de votre référencement. Sur les sites infectés que nettoient les spécialistes, le spam SEO revient environ 1 fois sur 5. Ce sont des pages ajoutées pour vendre des médicaments, des casinos ou de fausses marques. Elles profitent de la confiance que Google accorde à votre domaine.
Google réagit de 3 façons. Il peut afficher sous votre site la mention « Il est possible que ce site ait été piraté ». Il peut afficher un écran d’avertissement rouge dans le navigateur avant d’ouvrir le site. Il peut enfin appliquer une action manuelle pour spam, qui rétrograde ou retire les pages des résultats. Après nettoyage, la demande de réexamen prend de quelques jours à quelques semaines. Pour un artisan, ce sont des semaines où les clients qui le cherchent tombent sur un avertissement.
Ce qu’une fiche Google détournée devient
La fiche Google est souvent le 1er contact d’un client local avec vous. Si quelqu’un en prend le contrôle, il peut changer le numéro de téléphone, l’adresse du site, les horaires. Les appels partent ailleurs. Vous ne voyez rien tant qu’un client ne vous le dit pas.
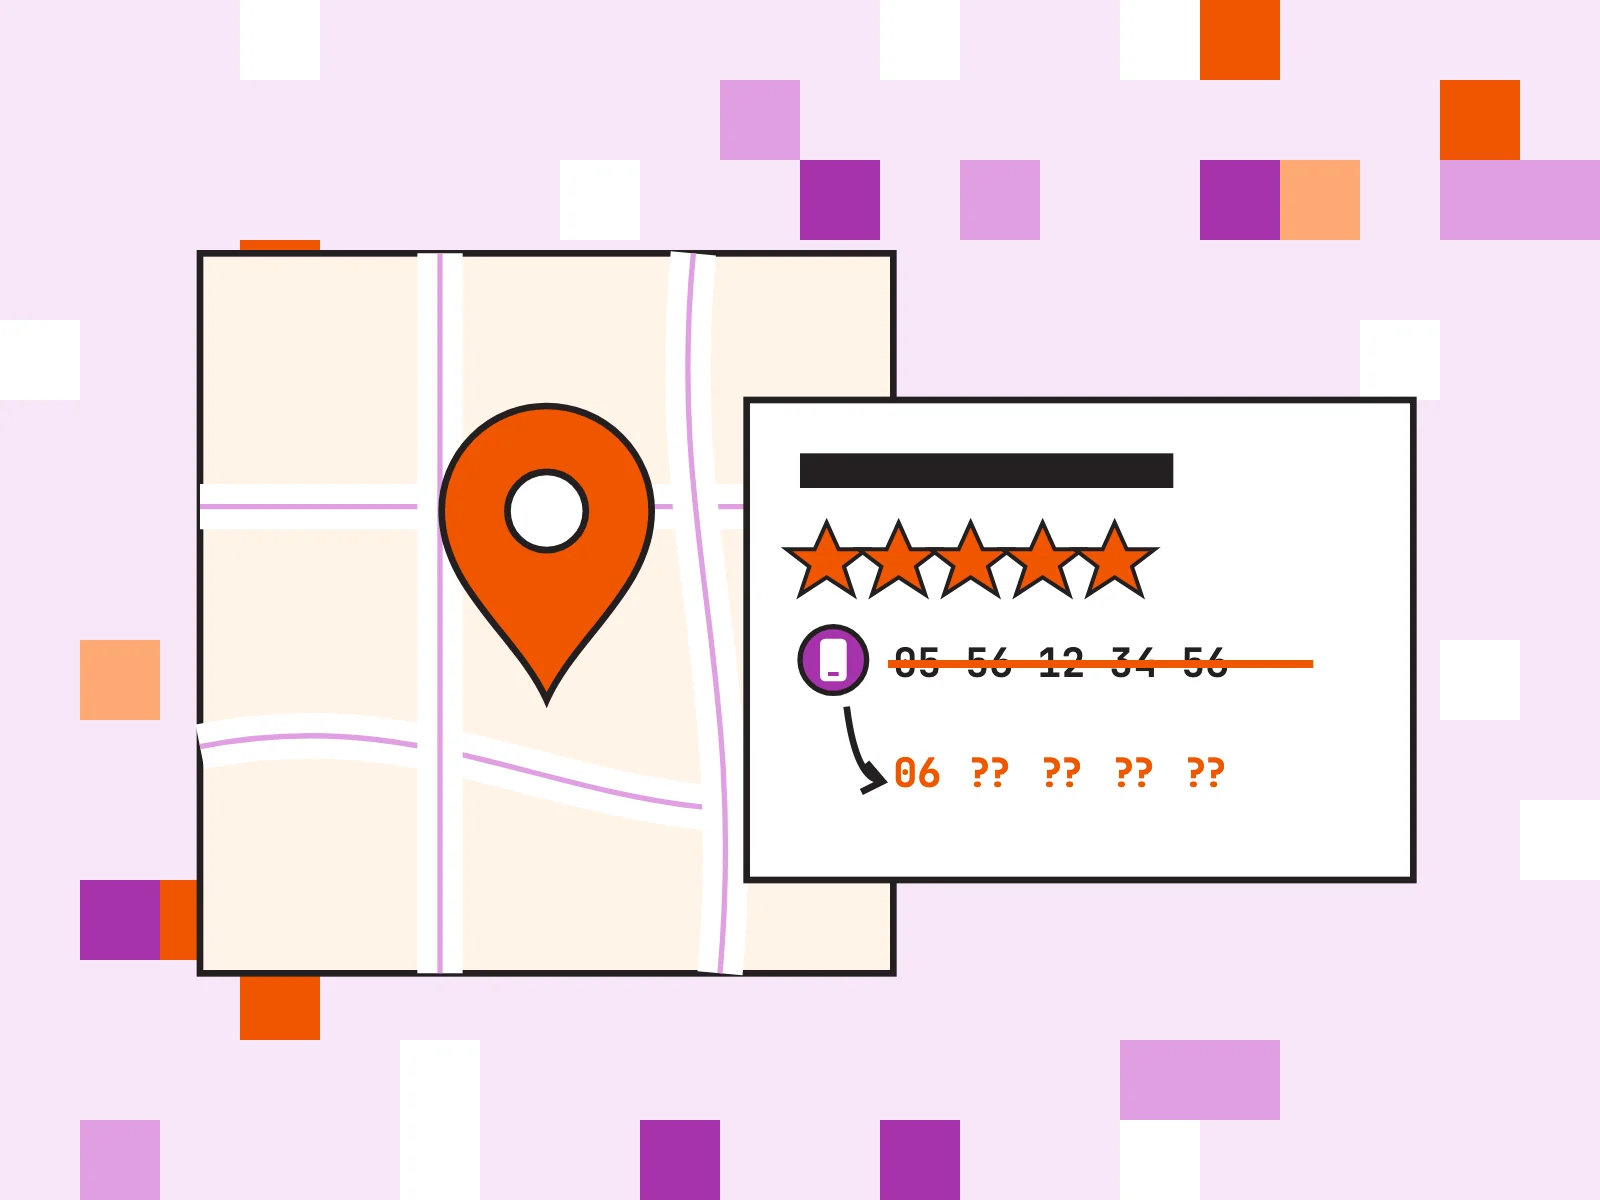
Google supprime chaque année des millions de fausses fiches et restreint des centaines de milliers de comptes. Il a aussi mis en place des alertes par e-mail qui permettent au propriétaire de vérifier les modifications importantes avant leur mise en ligne. Encore faut-il que l’adresse de réception soit lue et protégée.
Le mot de passe ne règle pas tout. Des spécialistes de la recherche locale ont montré qu’une simple suggestion de modification publique peut suffire à changer le numéro d’une fiche en une vingtaine de minutes, sans alerte au propriétaire. D’autres escrocs publient en masse des avis négatifs puis réclament une rançon. Ces attaques passent à côté du mot de passe. La seule parade est de regarder sa fiche chaque semaine.
Le mot de passe n’explique pas tout
Les grandes études annuelles sur les fuites de données placent désormais l’exploitation de failles devant le vol d’identifiants comme porte d’entrée des pirates. Les 2 se complètent. Un mot de passe solide sur un site dont les extensions ont 2 ans de retard laisse la porte ouverte par un autre côté. J’ai détaillé ce volet dans l’article sur les failles WordPress.
Les 6 gestes qui protègent au max
1. La boîte mail d’abord
Elle mérite le mot de passe le plus long et la double authentification avant tout autre compte. Les autorités françaises de cybersécurité le recommandent aussi : un mot de passe particulièrement robuste pour la messagerie.
2. La double authentification partout où elle existe
C’est le geste qui protège le plus. D’après les mesures publiées par Microsoft, la double authentification réduit le risque de piratage de plus de 99 %. Même quand le mot de passe a déjà fuité, elle bloque presque toutes les tentatives. Votre mot de passe peut figurer dans une base volée sans que le pirate puisse entrer.
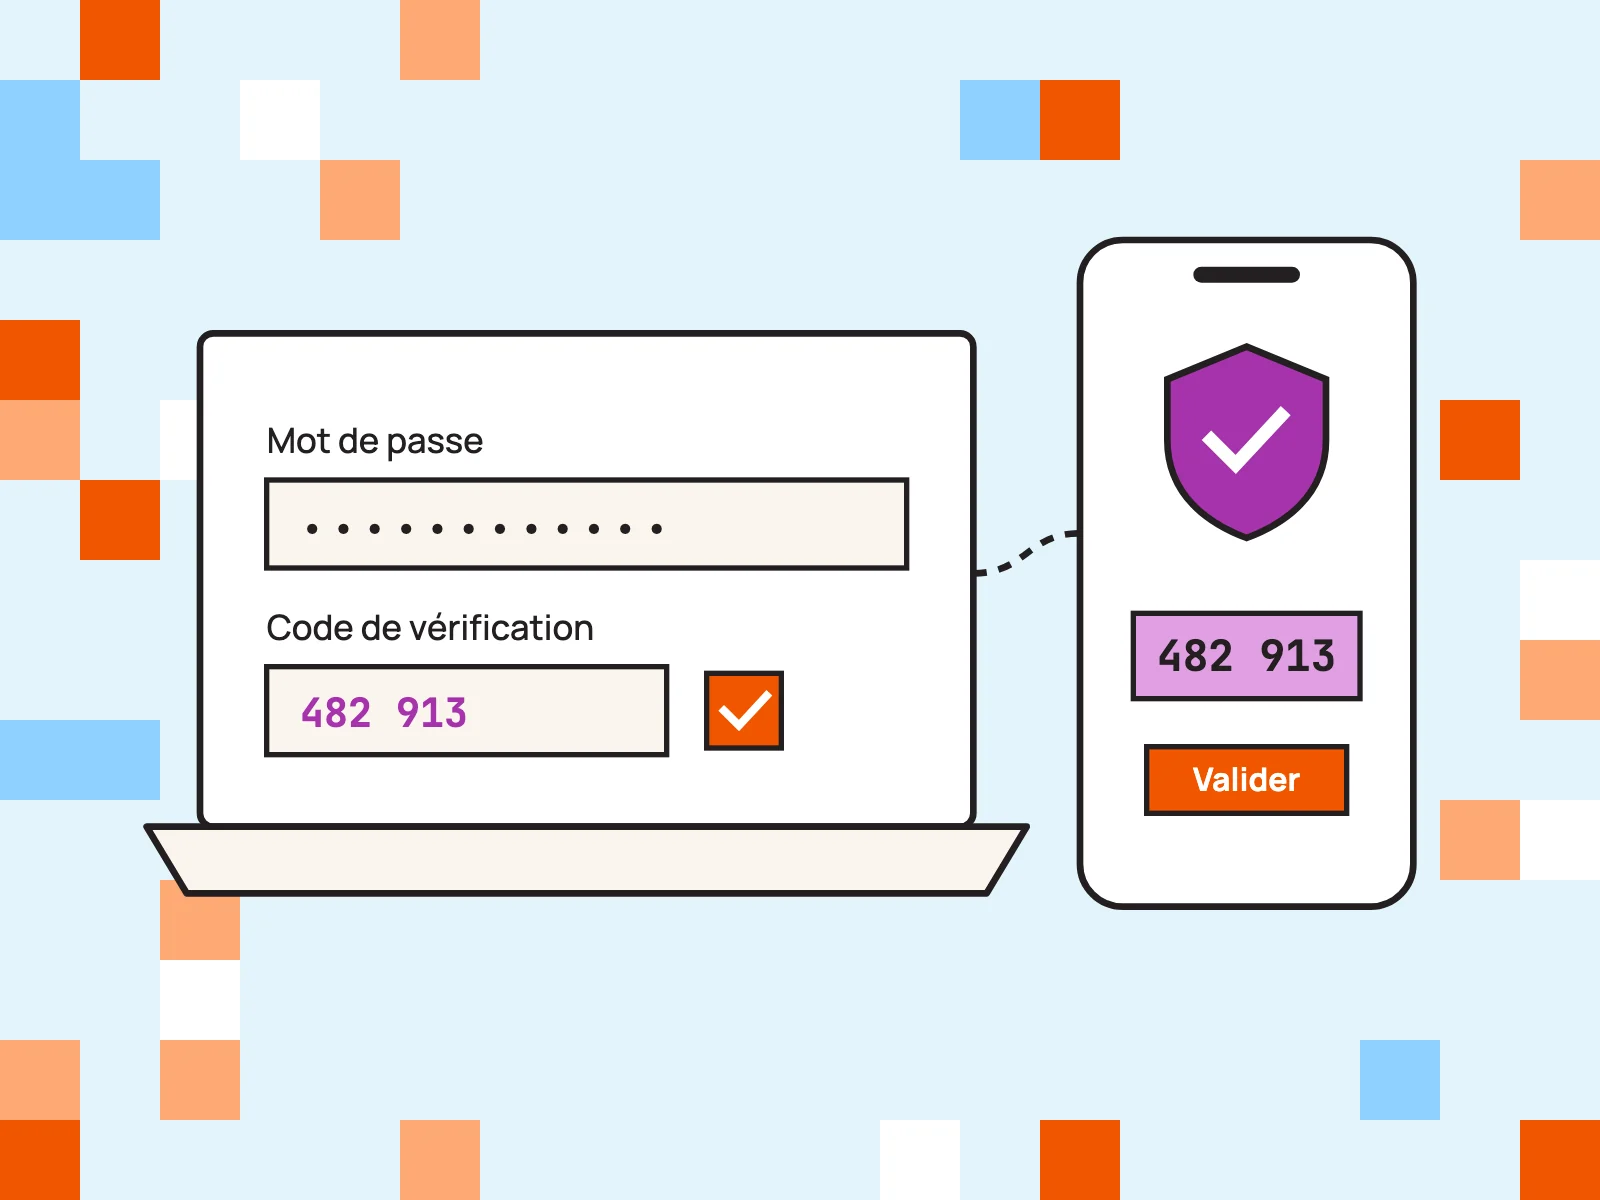
Préférez une application d’authentification (Google Authenticator, Microsoft Authenticator) ou la notification sur votre téléphone au code par SMS. Les études de Google montrent que la notification sur l’appareil arrête nettement plus d’attaques ciblées que le SMS. L’ANSSI déconseille le SMS, que les pirates détournent en clonant la carte SIM.
Mieux encore, les clés d’accès (passkeys) remplacent le mot de passe par votre empreinte ou votre visage sur le téléphone. Google les propose sur tous ses comptes. Chez les grands services qui les ont adoptées, elles servent déjà à plus de 1 connexion sur 3.
3. Un mot de passe différent pour chaque compte
La réutilisation fait partie des causes de piratage les plus citées, à côté du mot de passe trop simple. Quand un site où vous avez un compte se fait voler sa base, les pirates essaient le même couple e-mail et mot de passe partout. Les listes qui circulent contiennent des milliards de mots de passe.
La seule façon tenable d’avoir 30 mots de passe différents est un gestionnaire. KeePassXC, gratuit, a obtenu une certification de sécurité de l’ANSSI. Bitwarden ou le gestionnaire intégré à votre navigateur font aussi l’affaire. Vous retenez un seul mot de passe, il retient les autres.
4. Des mots de passe longs plutôt que compliqués
La CNIL recommande au moins 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, ou 14 caractères sans caractère spécial obligatoire, ou une phrase de passe d’au moins 7 mots. Les éditeurs de gestionnaires conseillent désormais 14 caractères aléatoires. Pour le mot de passe maître de votre gestionnaire, une phrase de 7 mots que vous seul pouvez inventer se retient mieux qu’un mot court bardé de symboles. « lavabo-perche-violon-tuile-cerise-marée-1987 » résiste bien mieux que « M@rseille13 ».
La CNIL ne demande plus de changer ses mots de passe à date fixe. Changez-les quand un service annonce une fuite, ou quand un ancien salarié ou prestataire les connaissait.
5. Une fiche Google tenue par les bonnes personnes
Google le précise dans son aide : seuls les propriétaires et administrateurs qui gèrent la fiche doivent y avoir accès. Il ne vous demandera jamais un code de vérification reçu par SMS. Un appel d’un « conseiller Google » qui vous demande ce code est une arnaque, à chaque fois.
Gardez le rôle de propriétaire principal sur votre propre compte Google. Votre agence, votre prestataire ou votre salarié reçoivent le rôle d’administrateur, qui leur permet de travailler sur la fiche sans pouvoir vous en retirer. Ne partagez jamais votre identifiant Google avec eux. Retirez les accès des personnes qui ne travaillent plus avec vous.
6. Un site WordPress fermé aux robots
Pas d’identifiant « admin ».
Un nombre de tentatives de connexion limité, puis un blocage.
La double authentification sur chaque compte administrateur.
La liste des utilisateurs relue, pensez à cleaner ce listing et supprimer l’ancien stagiaire ou le prestataire d’il y a 2 ans.
Faire les mises à jour chaque mois, puisque les failles restent la 1re porte d’entrée.
En savoir plus sur la maintenance WordPress.
L’inventaire, en 30 minutes
Prenez une feuille et listez vos comptes.
Pour chacun, plusieurs questions : le mot de passe est-il unique, la double authentification est-elle activée, qui d’autre y a accès ?
| Compte | Unique ? | Double authentification ? | Qui a accès ? |
|---|---|---|---|
| Boîte mail professionnelle | |||
| Compte Google (fiche, Search Console) | |||
| Administration du site | |||
| Hébergeur | |||
| Nom de domaine (si chez un autre prestataire) | |||
| Facebook, Instagram, Meta Business | |||
| Banque professionnelle | |||
| Outils métier (réservation, facturation, devis) |
Vérifiez au passage votre adresse e-mail sur le site Have I Been Pwned : il indique les fuites dans lesquelles elle apparaît. Commencez par la ligne la plus faible du tableau, puis la boîte mail si ce n’est pas déjà elle.
Si un compte a déjà été piraté, Cybermalveillance.gouv.fr publie une fiche réflexe qui donne les étapes dans l’ordre.
Vos clients vous cherchent.
Ils vous trouvent ?
Envoyez-moi l’adresse de votre site ou le nom de votre entreprise. Je regarde ce qu’un client voit en vous cherchant, et je vous dis par quoi commencer.
Questions fréquentes
Quel est le pire mot de passe des Français en 2026 ?
« 123456 », d’après le classement NordPass 2026 relayé par le Blog du Modérateur, avec 55 710 occurrences en France. « admin » et « password » complètent le podium. « 123456 » apparaît plus de 210 millions de fois dans la base de fuites Have I Been Pwned.
Qu’est-ce qu’un bon mot de passe selon la CNIL ?
Au moins 12 caractères avec majuscules, minuscules, chiffres et caractères spéciaux, ou 14 caractères sans caractère spécial obligatoire, ou une phrase de passe d’au moins 7 mots. Il doit être différent pour chaque compte, d’où l’intérêt d’un gestionnaire de mots de passe.
Comment protéger sa fiche Google contre le piratage ?
Activez la validation en deux étapes sur le compte Google propriétaire, gardez le rôle de propriétaire principal et donnez à vos prestataires le rôle d’administrateur. Google ne demande jamais de code de vérification par téléphone. Regardez votre fiche chaque semaine, car une suggestion de modification publique peut changer un numéro sans passer par votre compte.
Que se passe-t-il sur Google quand un site est piraté ?
Google peut afficher « Il est possible que ce site ait été piraté » dans ses résultats, montrer un écran d’avertissement dans le navigateur ou rétrograder les pages touchées. Il faut nettoyer le site puis demander un réexamen dans la Search Console, ce qui prend de quelques jours à quelques semaines.
La double authentification par SMS suffit-elle ?
Elle protège déjà beaucoup mieux qu’un mot de passe seul. Une application d’authentification, une notification sur le téléphone ou une clé d’accès protègent davantage, parce que les codes SMS peuvent être interceptés par hameçonnage ou par clonage de la carte SIM.